在网吧这种高密度、多用户的网络环境中,网络的安全性和稳定性至关重要。ARP(地址解析协议)欺骗攻击是网吧网络中常见的威胁之一,它可能导致用户断网、信息泄露甚至网络瘫痪。本文将探讨如何利用融合网络网吧交换机的防ARP功能,构建安全稳定的网吧网络环境。
一、ARP欺骗攻击在网吧中的危害
ARP协议用于将IP地址解析为MAC地址,是局域网通信的基础。ARP协议缺乏认证机制,容易受到欺骗攻击。在网吧中,攻击者可能通过伪造ARP响应,将网关的IP地址映射到自己的MAC地址,从而截获其他用户的上网数据,或者导致用户无法正常上网。这种攻击不仅影响用户体验,还可能给网吧经营者带来经济损失和声誉损害。
二、传统防护措施的局限性
传统的ARP防护措施包括在终端安装ARP防火墙、静态绑定IP-MAC地址等。但在网吧环境中,终端数量多、流动性大,手动绑定和维护工作量大,且难以应对多变的攻击手法。因此,需要从网络接入层入手,利用交换机自身的防ARP功能实现主动防御。
三、融合网络网吧交换机的防ARP机制
融合网络网吧交换机针对网吧环境设计了多种防ARP功能,主要包括:
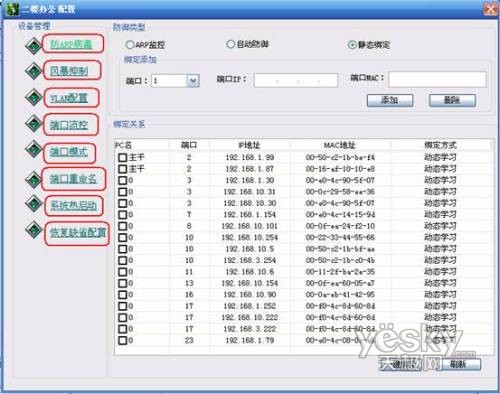
- ARP防护:交换机通过监控ARP报文,检测异常ARP请求和响应,如ARP扫描、ARP欺骗等,并及时丢弃恶意报文,保护网络中的合法用户。
- IP-MAC绑定:支持静态和动态绑定,将用户的IP地址与MAC地址关联,防止ARP欺骗。动态绑定可通过DHCP Snooping实现,自动学习用户的IP-MAC对应关系,减少管理员手动配置的工作量。
- ARP限速:对ARP报文进行速率限制,防止ARP泛洪攻击消耗交换机CPU资源,保障网络稳定运行。
- 端口隔离:通过划分VLAN或配置端口隔离,限制用户之间的二层通信,减少ARP攻击的传播范围。
- 信任端口设置:在DHCP Snooping中设置信任端口,只允许来自信任端口的DHCP和ARP报文通过,防止非法DHCP服务器和ARP欺骗。
四、配置实例与最佳实践
以融合网络网吧交换机为例,防ARP的典型配置包括以下步骤:
- 启用DHCP Snooping:全局启用DHCP Snooping,并设置上联端口为信任端口,确保DHCP报文合法。
- 启用ARP防护:开启ARP防护功能,设置检测阈值和防护动作(如丢弃、告警)。
- 配置IP-MAC绑定:启用动态ARP绑定,或将重要设备(如网关、服务器)的IP-MAC地址静态绑定。
- 配置ARP限速:根据网络规模,设置合理的ARP报文速率限制。
- 划分VLAN和端口隔离:将不同区域(如大厅、包间)划分到不同VLAN,并在需要时启用端口隔离功能。
最佳实践还包括定期检查交换机的ARP表和安全日志,及时更新交换机固件,以及结合网吧管理软件进行综合防护。
五、
融合网络网吧交换机通过内置的防ARP功能,为网吧提供了一种高效、易管理的安全防护方案。合理配置这些功能,可以有效抵御ARP欺骗攻击,保障网吧网络的稳定运行和用户的数据安全。网吧经营者应充分认识到网络安全的重要性,积极采用先进的交换机技术,为用户营造一个安全、流畅的上网环境。